Un ordinateur connecté à Internet peut être exposé à une pièce jointe piégée, à un mot de passe réutilisé ou à une faille laissée ouverte pendant plusieurs semaines. Aucun logiciel ne suffit à lui seul : la protection repose sur plusieurs barrières capables de prévenir, détecter et limiter les conséquences d’une attaque.
Le niveau d’équipement dépend du contexte, des données traitées et du nombre d’utilisateurs. Un particulier, un indépendant et une entreprise disposant de plusieurs serveurs n’ont pas les mêmes besoins, mais tous doivent s’appuyer sur un socle cohérent mêlant outils techniques, règles internes, sauvegardes et formation.
Une protection fondée sur plusieurs barrières
La cybersécurité ne consiste pas à installer le logiciel le plus connu, puis à considérer le problème comme réglé. Une défense sérieuse doit couvrir les postes de travail, les comptes utilisateurs, le réseau, les applications, les données et les procédures prévues en cas d’incident.
Le Cybersecurity Framework 2.0 du NIST propose une approche utile autour de six fonctions : gouverner, identifier, protéger, détecter, répondre et rétablir. Cette logique rappelle qu’un dispositif efficace ne se limite pas à bloquer une attaque ; il doit aussi permettre de comprendre ce qui s’est produit et de reprendre rapidement l’activité.
Un outil puissant mal configuré protège moins bien qu’une solution adaptée, correctement administrée et régulièrement testée.
Les outils indispensables sur les postes
Antivirus et EDR
L’antivirus constitue le premier niveau de défense sur un ordinateur. Il examine les fichiers, les programmes, les téléchargements et parfois les courriels afin d’identifier des virus, des chevaux de Troie, des ransomwares ou d’autres logiciels malveillants.
Les protections intégrées aux systèmes récents peuvent convenir à un usage personnel, à condition que les mises à jour soient automatiques et que les fonctions de sécurité restent activées. Elles ne dispensent toutefois pas de faire preuve de prudence face aux liens frauduleux, aux logiciels téléchargés depuis des sources inconnues ou aux documents inattendus.
Dans une entreprise, une solution EDR, pour Endpoint Detection and Response, apporte une surveillance plus avancée. Elle observe les comportements inhabituels, conserve des traces techniques et peut alerter lorsqu’un programme tente de chiffrer massivement des fichiers, de désactiver les protections ou d’exécuter une série de commandes suspectes.
L’EDR est particulièrement pertinent lorsque le parc comprend plusieurs ordinateurs, des serveurs ou des postes utilisés à distance. Son efficacité dépend cependant de la qualité du paramétrage et de la capacité d’une personne ou d’un prestataire à examiner les alertes.
Mises à jour et gestion des vulnérabilités
Les failles corrigées par les éditeurs sont régulièrement exploitées par des attaquants qui recherchent des systèmes obsolètes. La gestion des correctifs doit donc concerner les systèmes d’exploitation, les navigateurs, les logiciels métiers, les équipements réseau, les extensions et les composants des sites web.
Une petite structure peut commencer par activer les mises à jour automatiques et établir un inventaire des équipements. Une organisation plus importante gagnera à utiliser une plateforme centralisée capable d’identifier les versions installées, de repérer les logiciels vulnérables et de suivre les corrections prioritaires.
Un scanner de vulnérabilités complète cet inventaire en recherchant des configurations faibles, des services exposés ou des composants présentant un risque connu. Il ne remplace pas un audit humain, mais il permet de repérer plus rapidement les points nécessitant une intervention.
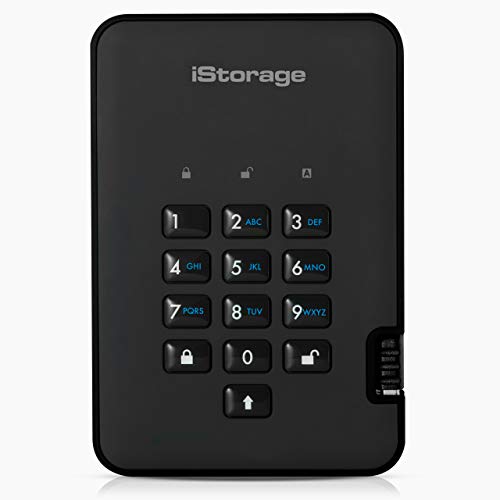
- Solution parfaite pour protéger vos actifs numériques. Il suffit d'entrer un code PIN de 7 à 15 chiffres…
- Le diskAshur2 vous aide à garantir la conformité aux réglementations en matière de données telles que RGPD, CCPA,…
- Le diskAshur2 est la solution idéale pour stocker vos données personnelles ou d'entreprise. Emportez le disqueAshur2 avec vous…
La sécurisation des accès et du réseau
Authentification multifacteur et gestionnaire de mots de passe
Le vol d’un mot de passe peut suffire à compromettre une messagerie, un espace cloud ou un outil de gestion. L’authentification multifacteur, appelée MFA ou 2FA, ajoute une protection en demandant au moins deux éléments distincts, par exemple un mot de passe et une validation sur une application mobile.
Cette mesure doit être activée en priorité sur les comptes administrateurs, les boîtes mail, les services bancaires, les outils professionnels et les plateformes qui donnent accès à des données sensibles. Une clé de sécurité physique offre généralement une résistance supérieure à certaines attaques de hameçonnage, tandis qu’une application d’authentification constitue souvent un compromis simple à déployer.
Le gestionnaire de mots de passe permet de créer des identifiants longs, uniques et difficiles à deviner. Il réduit la tentation de réutiliser le même mot de passe sur plusieurs services et facilite la gestion des accès lorsque plusieurs comptes doivent être administrés.
Chaque salarié devrait disposer d’un compte individuel, avec des droits correspondant à ses missions. Les comptes partagés rendent les responsabilités difficiles à établir et empêchent souvent de savoir précisément qui a effectué une action.
Pare-feu, segmentation et VPN
Le pare-feu filtre les communications entre le réseau interne et Internet. Il peut bloquer des connexions entrantes non autorisées, limiter certains flux sortants et enregistrer les tentatives d’accès inhabituelles.
Dans une entreprise, il est utile de séparer les postes de travail, les serveurs, les équipements administratifs, les appareils invités et les objets connectés. Cette segmentation réseau limite la propagation d’une attaque lorsqu’un équipement est compromis.
Un VPN chiffre la liaison entre un utilisateur distant et certaines ressources internes. Il est adapté au télétravail et aux connexions depuis un réseau Wi-Fi public, mais il ne rend pas toutes les activités anonymes et ne corrige pas les failles présentes sur l’ordinateur utilisé.
- Compte individuel pour chaque utilisateur et droits limités au strict nécessaire.
- MFA activée sur les services sensibles et les comptes à privilèges.
- Réseau invité séparé du réseau professionnel.
- VPN protégé par une authentification forte pour les accès distants.
Préserver les données et préparer la reprise
Sauvegardes et restauration
Une sauvegarde protège contre la panne matérielle, la suppression accidentelle, le vol d’un équipement et le ransomware. Elle doit être conçue pour rester disponible même si le poste principal ou le serveur est entièrement compromis.
La règle 3-2-1 consiste à conserver au moins trois copies des données, sur deux supports différents, dont une copie déconnectée ou située hors du site principal. Cette dernière peut être stockée dans un espace cloud sécurisé, sur un support retiré après la sauvegarde ou dans un autre local.
Les sauvegardes doivent être chiffrées, surveillées et protégées par des comptes distincts. Il est également indispensable de tester la restauration, car une copie apparemment réussie peut être incomplète, corrompue ou impossible à exploiter le jour où elle devient nécessaire.
Journalisation et SIEM
Les journaux enregistrent les connexions, les changements de configuration, les erreurs, les créations de comptes et de nombreux événements de sécurité. Sans ces informations, l’analyse d’un incident repose souvent sur des suppositions.
Un SIEM centralise les journaux provenant des serveurs, des postes, des pare-feu, des applications et des services cloud. Il peut rapprocher plusieurs signaux et repérer une connexion depuis des pays différents, une élévation inhabituelle de privilèges ou un téléchargement massif de données.
Ce type de solution exige néanmoins une surveillance humaine. Une entreprise qui collecte des milliers d’alertes sans trier les événements importants risque de passer à côté d’une intrusion réelle.
| Besoin | Outil adapté | Objectif principal |
|---|---|---|
| Protéger les appareils | Antivirus ou EDR | Bloquer et détecter les logiciels malveillants |
| Sécuriser les comptes | MFA et gestionnaire de mots de passe | Réduire les risques d’usurpation |
| Contrôler les communications | Pare-feu, segmentation et VPN | Limiter les accès non autorisés |
| Récupérer les données | Système de sauvegarde 3-2-1 | Restaurer l’activité après un incident |
| Analyser les événements | Journalisation et SIEM | Détecter et comprendre les comportements suspects |
Protéger les applications et les utilisateurs
Outils de sécurité applicative
Les entreprises qui développent un site, une application mobile ou une API doivent intégrer la sécurité dès la conception. Les outils SAST analysent le code source, les solutions DAST testent une application en fonctionnement et les outils d’analyse des dépendances recherchent des bibliothèques vulnérables.
Ces contrôles permettent de repérer des erreurs de validation, des problèmes de contrôle d’accès, des secrets présents dans le code ou des composants abandonnés. Ils doivent être intégrés au cycle de développement afin que les corrections interviennent avant la mise en production.
L’OWASP Top 10 fournit un référentiel reconnu pour examiner les risques fréquents des applications web, notamment les erreurs de configuration, les défaillances cryptographiques et les contrôles d’accès insuffisants. Il constitue une base de travail, mais ne remplace ni une revue de code sérieuse ni un test d’intrusion adapté.
Sensibilisation et réponse aux incidents
Une grande partie des attaques commence par un message trompeur, une pièce jointe ou une demande urgente de virement. Les plateformes de sensibilisation au hameçonnage peuvent aider les équipes à reconnaître les signaux d’alerte, à signaler un message douteux et à adopter des réflexes réguliers.
La formation doit rester concrète : vérifier l’adresse réelle de l’expéditeur, ne pas transmettre un code d’authentification, se méfier des urgences inhabituelles et utiliser un canal connu pour confirmer une demande sensible. Une erreur ne doit pas être cachée par peur d’une sanction, car un signalement rapide peut limiter les dégâts.
Un plan de réponse aux incidents précise les personnes à contacter, les équipements à isoler, les preuves à conserver et les étapes de restauration. Il doit aussi prévoir la communication avec les clients, les partenaires, l’assureur et, si nécessaire, les autorités compétentes.
Choisir un dispositif proportionné
Le choix des outils dépend de la taille de l’organisation, de la valeur des données, des obligations réglementaires, du budget et des compétences disponibles. Une petite entreprise n’a pas forcément besoin d’un SIEM complexe, mais elle doit disposer d’un socle minimal composé de mises à jour automatiques, d’un antivirus, de la MFA, de sauvegardes testées, d’un pare-feu et de comptes individuels.
Une structure plus importante pourra ajouter un EDR administré centralement, une segmentation réseau, un scanner de vulnérabilités, une gestion des appareils mobiles et une surveillance des journaux. Le recours à un prestataire spécialisé peut être pertinent lorsque personne en interne ne peut analyser les alertes ou intervenir en dehors des heures de bureau.
Avant de signer, il faut examiner le coût total, la qualité du support, les possibilités d’intégration, la localisation des données, la fréquence des mises à jour et les modalités de sortie du service. Un produit séduisant sur le papier peut devenir difficile à exploiter si son interface est complexe ou si les alertes sont trop nombreuses.
Le NIST, la CNIL, l’ANSSI et la CISA proposent des recommandations utiles pour hiérarchiser les priorités. Ces ressources permettent de relier les achats à une véritable analyse des risques, plutôt que d’empiler des logiciels sans vérifier leur cohérence.
Des repères fiables pour orienter les choix
- NIST, Cybersecurity Framework 2.0.
- CNIL, recommandations sur l’authentification multifacteur.
- OWASP, Top 10 des risques des applications web.
- ANSSI, guide d’hygiène informatique.
- CISA, ressources destinées aux petites et moyennes entreprises.
Un socle durable plutôt qu’une accumulation d’outils
Les outils de cybersécurité nécessaires sont ceux qui répondent aux risques réels : antivirus ou EDR, MFA, gestionnaire de mots de passe, pare-feu, mises à jour, sauvegardes testées et surveillance adaptée. Les entreprises qui développent des applications doivent y ajouter des contrôles inspirés de l’OWASP, tandis que les organisations manipulant des données personnelles doivent tenir compte des recommandations de la CNIL et de l’ANSSI.
La sécurité reste une démarche continue, fondée sur la technologie, la gouvernance, la formation et la préparation. Un dispositif plus simple, bien configuré et régulièrement vérifié, offre souvent une meilleure protection qu’un ensemble coûteux de solutions laissées sans suivi.
FAQ
Une petite entreprise doit au minimum utiliser un antivirus, activer la MFA, installer un pare-feu, appliquer les mises à jour, créer des sauvegardes testées et gérer des comptes individuels.
L’antivirus recherche principalement les logiciels malveillants connus, tandis que l’EDR surveille les comportements suspects, conserve des traces techniques et peut aider à réagir rapidement lors d’un incident.
La MFA ajoute une vérification supplémentaire au mot de passe, ce qui réduit fortement le risque d’accès frauduleux lorsque les identifiants ont été volés ou réutilisés.
La protection repose sur des sauvegardes chiffrées selon la règle 3-2-1, des comptes distincts, une copie déconnectée ou hors site et des tests réguliers de restauration.
Le pare-feu filtre les communications, la segmentation limite la propagation d’une compromission entre les équipements et le VPN chiffre certains accès distants aux ressources internes.
Un SIEM devient pertinent lorsque l’organisation doit centraliser et corréler de nombreux journaux, mais son efficacité dépend d’une surveillance humaine capable de trier les alertes importantes.